De vier centrale thema’s bij cyberweerbaarheid.
Zodra we het over cyberweerbaarheid hebben, gaan we er dus impliciet vanuit dat we nooit voor 100% te beschermen zijn en dat we ooit slachtoffer worden van een cyberincident. Bij cyberweerbaarheid speelt een viertal centrale thema’s, te weten techniek, mensen, processen en leiderschap! We lichten het toe:
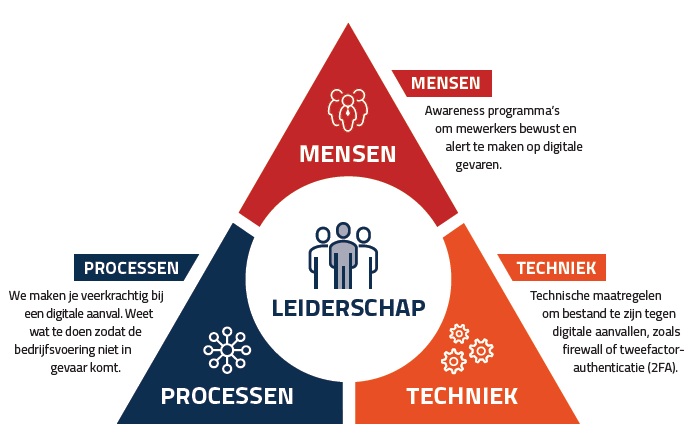
Techniek: hoe veilig is onze ICT, welke technische maatregelen nemen we, hoe voorkomen we dat criminelen van buitenaf naar binnenkomen? We maken een onderscheid tussen preventieve, detectieve en reactieve maatregelen:
- Preventieve maatregelen zijn bijvoorbeeld de beveiliging door een firewall, een (twee-factor) toegangscontrole, netwerksegmentatie en patchmanagement; deze maatregelen moeten voorkomen dat aanvallers van buitenaf binnenkomen.
- Detectieve maatregelen moeten ervoor zorgen dat je een aanval tijdig signaleert en dus kunt ingrijpen. Wordt er bijvoorbeeld voldoende gemonitord op afwijkend dataverkeer of ICT-gebruik? In de praktijk is dit bij veel MKB-organisaties onderbelicht.
- Reactieve maatregelen zijn bijvoorbeeld goede, geteste back-ups. Simpel gezegd, kun je als bedrijf verder indien je bent geraakt door een cyberaanval? Een veelgebruikte werkwijze bij goede back-ups is de 3-2-1-regel: maak drie kopieën, op twee verschillende mediatypen, waarvan één offline of offsite.
Mensen: een bedrijf dat haar technische beveilig goed op orde heeft, kan nog steeds slachtoffer worden van een cyberaanval. Cybercriminelen kunnen de technische beveiliging namelijk omzeilen door zich bij een aanval te richten op de mens, op de medewerkers van het bedrijf. Veelvoorkomende aanvalstechnieken gericht op mensen zijn phishing (frauduleuze e-mails die verleiden tot het klikken op een link of het afgeven van inloggegevens), spear phishing (de gepersonaliseerde variant waarbij de aanvaller vooraf informatie over het doelwit heeft verzameld), CEO-fraude (waarbij een leidinggevende wordt nagebootst om betalingen te autoriseren) en social engineering (manipulatie via psychologische druk, urgentie of ogenschijnlijk gezag).
Realiseer je dat medewerkers daardoor voor een belangrijk deel bepalen hoe veilig jouw bedrijf werkelijk is. Want zodra één van de medewerkers op een verkeerde link klikt, is ook de beste firewall omzeild en heeft de cybercrimineel alsnog toegang tot zaken die je niet wilt. Indien je als bedrijf bereid bent te investeren in de (cyber)alertheid van je medewerkers, zijn medewerkers in potentie de sterkste verdedigingslinie! Want een medewerker die een verdacht telefoontje of e-mail wél herkent en meldt, doet iets wat geen enkel technisch systeem kan. Het verhogen van de alertheid onder medewerkers vraagt om regelmatige, praktijkgerichte bewustwordingstraining en om een cultuur waarin medewerkers zich veilig voelen om verdachte situaties te melden zonder angst voor repercussies.
Processen: zoals reeds gezegd erkent cyberweerbaarheid dat technische systemen kunnen falen en/of mensen/medewerkers fouten maken. Dat aanvallen soms slagen, hoe goed de beveiliging ook is. De kernvraag verschuift daarmee van “Hoe voorkomen we dit?” naar “Wat doen we als het toch gebeurt?” Een cyberweerbare organisatie kijkt ook naar processen, besluitvorming en gedrag onder druk. Wat gebeurt er als systemen tijdelijk niet beschikbaar zijn? Welke processen moeten doorgaan en welke kunnen wachten? Wie neemt beslissingen als informatie onvolledig is? Hoe communiceren we met klanten, medewerkers en partners in een crisissituatie?
Concreet vraagt dit om een incidentresponsplan: wie is de crisiscoördinator, welke systemen worden als eerste afgesloten, via welk communicatiekanaal opereert het crisisteam als e-mail niet beschikbaar is en wie informeert de klanten? Daarnaast vraagt het om continuïteitsplanning: hoe blijven kritieke processen draaien als systemen wegvallen? En om hersteldoelstellingen: hoe snel moet een systeem hersteld zijn en hoeveel dataverlies is maximaal acceptabel.
Leiderschap: centraal in de driehoek staat leiderschap: organisaties die een optimale cyberweerbaarheid nastreven, kijken naar de aspecten techniek, menen en processen. Maar belangrijker nog, ze tonen leiderschap! Management dat cyberweerbaarheid hoog op de agenda zet, stelt continu de vraag of de technische beveiliging op orde is, of medewerkers voldoende getraind zijn in cyber-alertheid en of er beleid is ontwikkeld, processen zijn beschreven en scenario’s zijn uitgewerkt waarbij het uitgangspunt is dat digitale verstoringen alsnog kunnen plaatsvinden.
Cyberweerbaarheid gaat over de vraag of uw organisatie is voorbereid op de realiteit van vandaag! Een realiteit waarin digitale incidenten helaas geen uitzondering meer zijn, maar een gegeven. Bij Securide helpen we organisaties de stap te zetten van cybersecurity naar echte cyberweerbaarheid. We adviseren in techniek en maken awareness-programma’s om medewerkers te trainen en alert te maken. Daarnaast geven we inzicht in risico’s, processen en scenario’s. Gebaseerd op erkende standaarden en wetgeving, vertaald naar jouw organisatie en praktijk.
Organisaties die leiderschap tonen en durven te investeren in cyberweerbaarheid, zijn voorbereid op wat morgen brengt!